
こんにちは。
CryptoNeo(@CryptoNeo)です。
2026年10月24日、GMOインターネットは、遠隔PCサービス「お名前.comデスクトップクラウド」への不正アクセスと情報の持ち出しを確認したと公表しました。しかし、実際に利用者が気になるのは、「自分の取引口座は無事なのか、何から確認すればいいのか」ということだと思います。
今回は、公式が示した補償と新システムの方針を確認したうえで、取引履歴と認証情報を確認する順番を解説していきます。
GMOのDesktop Cloudで何が起きた?
まず、2026年11月3日までに確認した公式発表から、何が起きたのかを整理します。
お名前.comの公式第4報は、Desktop Cloudのシステムに関するセキュリティ上の問題を利用した不正アクセスと、情報の持ち出しが確認されたと説明しています。
同サービスを利用していた一部の顧客から、取引口座で意図しない売買が行われたとの申告もあったとしています。
【出典】お名前.com公式・Desktop Cloudに関する第4報
Desktop Cloudは、離れた場所のPC環境を手元から操作するリモートデスクトップサービスです。
その環境にログイン済みの画面、認証情報、取引ツールを置いていた場合、遠隔PCへの侵害が接続先の操作にも影響する可能性があります。
手元の端末だけでなく、遠隔側に何を保存し、どの権限を使っていたかが確認の対象になるのは、このためです。
GMOコインや取引所の流出事件との違いは?
では、GMOコインなど取引所の流出事件とは何が違うのでしょうか。
同じ企業グループでも、遠隔PCと暗号資産交換業者では、管理する情報と権限が異なります。
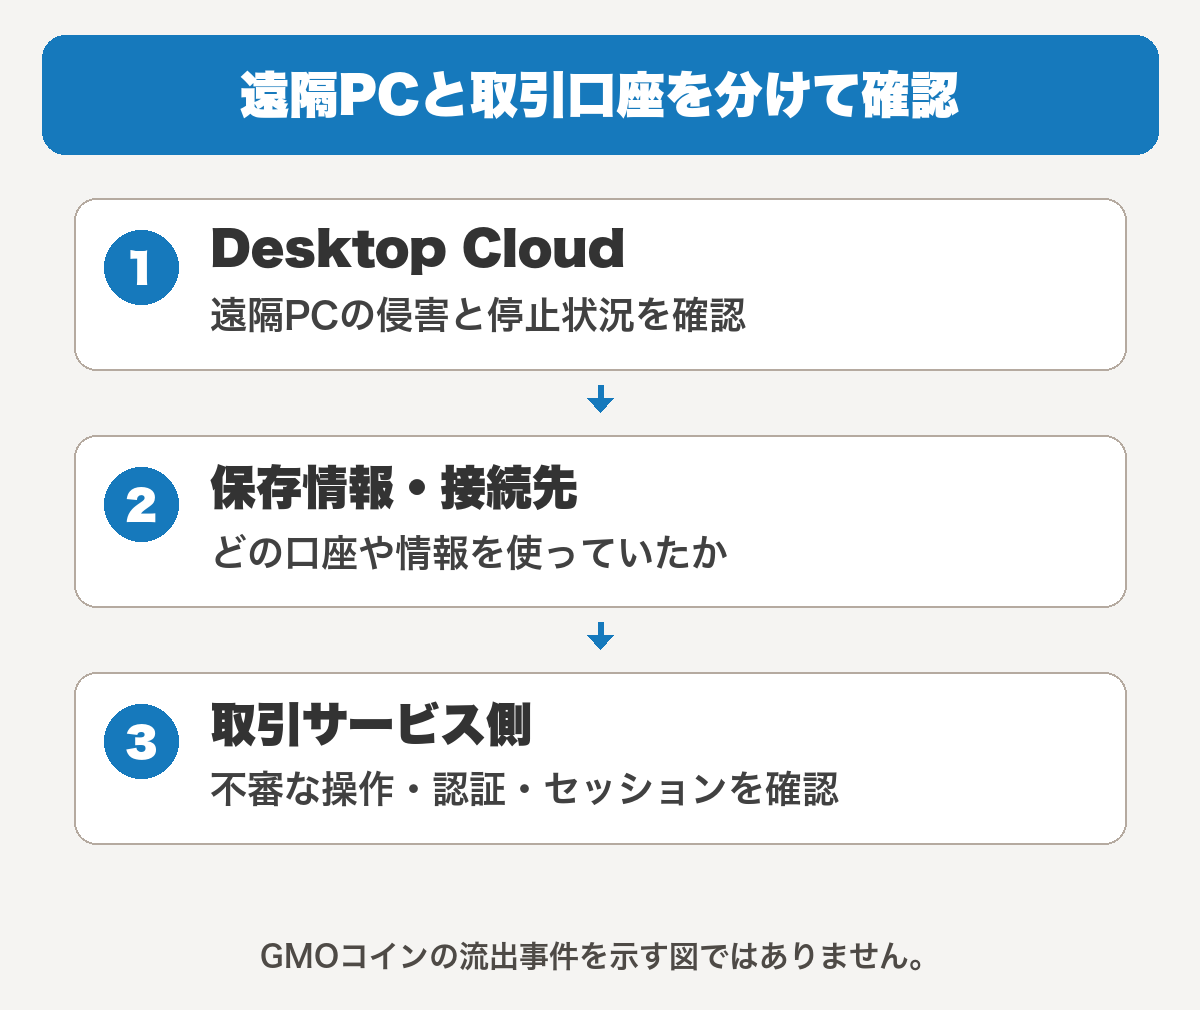
今回確認する対象は、Desktop Cloudにあった情報と、そこから接続していた口座です。自分が使っていたサービスを分けると、問い合わせ先と履歴の確認範囲を絞れます。
| 確認する軸 | Desktop Cloud事件で見ること | 暗号資産交換業者の流出と混同しない点 |
|---|---|---|
| 対象サービス | リモートデスクトップ環境 | グループ内の全サービスが対象とは限らない |
| 確認された問題 | 不正アクセス・情報の持ち出し | 交換業者の保管ウォレット侵害とは別の論点 |
| 利用者からの申告 | 取引口座の意図しない売買 | 全顧客の不正取引が確認されたという意味ではない |
| 利用者の確認 | 遠隔環境に保存した情報や接続先 | 取引所側の通知も個別に確認する |
公式の対応と、利用者向けの案内はどう進んだ?
次に、公式の対応と利用者向けの案内を見ていきましょう。
第4報では、従来のシステムを再開せず、独立した新システムを提供する方針が示されました。
また、契約中の顧客への一律のお見舞金と、今回の問題が原因と認められる取引の実損・手数料に対する補償を、別の対応として説明しています。
相場変動による通常の損失や、将来得られたはずの利益は同じ扱いではありません。
| 公式案内 | 内容 | 利用者が確認すること |
|---|---|---|
| 10月24日・第4報 | お見舞金、実損等の補償、新システムの方針 | 対象者、対象損失、申請・案内の条件 |
| 10月29日・第16報 | 情報提供の進捗などを公表 | 件数を犯人特定や被害確定件数と混同しない |
| 10月30日・続報 | 契約中の顧客への個別連絡開始を案内 | 自分に届いた案内と公式窓口を照合 |
【出典】GMOインターネット公式・10月30日の個別連絡案内
Desktop Cloudを利用していた場合、何から確認する?
ここからは、利用者が確認する順番を解説します。
まず、Desktop Cloudを使っていた期間と、遠隔環境から接続していたサービスを書き出します。
ブラウザに保存したパスワード、ログイン状態、取引ツール、API設定が対象です。
次に、信頼できる別の端末から接続先の口座の履歴を見ます。
覚えのない注文や設定変更があれば、日時、注文番号、金額、画面の記録を残してから、そのサービスの公式窓口へ連絡します。
最後に、接続先ごとにパスワード、ログイン中のセッション、APIキーの順に変えます。
APIはパスワードの変更だけで無効になるとは限りません。
連絡先は、普段利用している公式サイトか、お名前.comの公式問い合わせ窓口です。
SNS上の補償代行やデータ回収業者へ認証情報を渡さないでください。
攻撃者の特定や流出データの扱いで気を付けること
確認した公式発表では、攻撃者を特定の組織へ帰属させる情報は示されていません。
北朝鮮関連の暗号資産事件とは、原因も影響範囲も別の話です。
流出データを確認する目的でも、攻撃者が公開するファイルやサイトへは近づきません。
第三者の個人情報を拡散する危険や、追加のマルウェア感染につながるためです。
まとめ:サービス名と、自分の遠隔環境にあった情報を確認する
Desktop Cloudを使っていた方は、遠隔PCに保存していた情報から、接続先の口座と取引履歴をたどります。
覚えのない操作を見つけたら記録を残し、公式窓口へ相談します。補償は、自分に届いた案内の対象損失と申請条件を照合して進めましょう。
Desktop Cloud事件についてよくある質問
- Desktop Cloud利用者全員に不正取引が起きたのですか?
-
第4報は、一部の顧客から意図しない売買の申告があったと説明しています。
全員の口座で不正取引が確認されたという意味ではありません。 - 取引口座のパスワード変更だけで十分ですか?
-
十分とは限りません。
ログイン中のセッションやAPIキーは別に無効化が必要で、APIはパスワードの変更だけで無効になるとは限りません。
資産の管理先と用途を分けて確認
接続先や資産の管理先を見直す際には、取引所口座・ウォレット・先物サービスの役割を分けて考えると整理できます。
記事が見つかりませんでした。
本記事は情報提供を目的としており、特定の暗号資産や金融商品の売買を勧めるものではありません。
暗号資産・先物取引には価格変動、清算、システム障害などによる損失の可能性があります。
利用地域・提供条件を確認し、ご自身の判断と責任でご利用ください。